
Intră în vigoare Regulamentul GDPR! Data Protection Officer, meserie căutată
Din 25 mai intră în vigoare a Regulamentul (UE) 679/2016, cunoscut drept Regulamentul General privind Protecția Datelor Personale.
Potrivit celor de la privacyone.ro, care au alcătuit un ghid prietenos de cunoaștere a acestuia, „GDPR” este un document (General Data Protection Regulation), adoptat de Parlamentul European în aprilie 2016. Spre deosebire de directivele cu care ne-am obișnuit în trecut, Regulamentele Europene nu au nevoie de legi naționale care să transpună prevederile în legislația fiecărui stat UE și intră în vigoare direct, fără nicio formalitate, în toate statele Uniunii Europene.
Potrivit textului său, intrarea în vigoare a fost stabilită pentru 25 mai 2018, la aproximativ doi ani de la publicare, tocmai pentru a permite companiilor să își poată schița și implementa propriul cadru de conformitate la prevederile Regulamentului. Cu alte cuvinte, companiile vor trebui să-și rezolve problemele impuse de GDPR înainte de data de intrare în vigoare, pentru că după această dată riscă sancțiuni importante pentru lipsa de conformitate.
Orice date devin subiect al GDPR
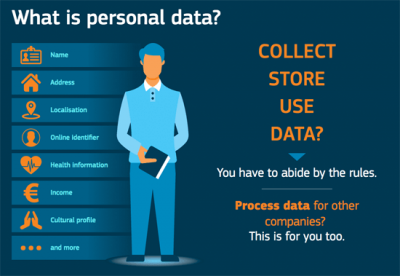
În majoritatea cazurilor, companiile procesează, într-o formă sau alta, date cu caracter personal, fie că realizează această procesare în interes propriu, fie că o realizează în interesul altor companii. Conceptul de date personale este atât de larg, încât este aproape imposibil ca o entitate să nu prelucreze astfel de date. Fie că vorbim despre prelucrarea datelor angajaților, a datelor clienților în scopuri de marketing, sau a datelor sensibile ale unor clienți (date de sănătate, cazier fiscal sau judiciar etc.), toate aceste situații transformă compania într-un subiect al GDPR.
DPO devine o meserie căutată
Instituțiile publice (cu excepția instanțelor de judecată), companiile a căror activitate principală constă în operațiuni de prelucrare care necesită o monitorizare periodică și sistematică pe scară largă a persoanelor vizate, precum și companiile care prelucrează, pe scară largă, categorii speciale de date (originea rasială sau etnică, opiniile politice, confesiunea religioasă sau convingerile filozofice, apartenența la sindicate, date genetice, date biometrice, date privind sănătatea, date privind viața sexuală sau orientarea sexuală) sau date referitoare la condamnări penale și infracțiuni, vor fi obligate să își angajeze un responsabil cu protecția datelor personale (DPO – Data Protection Officer).
Drepturi noi pentru persoana vizată. Portabilitatea datelor personale
Pe lângă drepturile reglementate deja, persoanele vizate vor avea unele drepturi noi, între care dreptul la portabilitatea datelor. Persoanele vor avea dreptul să primească (direct sau prin intermediul unui alt operator indicat) datele lor într-un format structurat, utilizat în mod curent și care poate fi citit automat – una dintre cele mai provocatoare noutăți pentru întreprinderile digitale.
Reguli noi pentru consimțământ
Consimțământul pentru prelucrare, unul din posibilele temeiuri legitime, va avea un regim mult mai restrictiv. Astfel, solicitarea acordului trebuie sa fie in formă inteligibilă și ușor accesibilă, utilizând un limbaj clar și simplu; dacă sunt incluse mai multe aspecte, solicitarea acordului trebuie clar diferențiată de celelalte aspecte; retragerea consimțământului trebuie să poată fi făcută la fel de simplu cum a fost dat; și, mai ales, nu este admisă condiționarea consimțământului (de exemplu, condiționarea prestării unui serviciu sau livrării unui bun de acordul de prelucrare a datelor pentru marketing direct).
Transparenţă extinsă
Și în prezent prelucrarea datelor personale trebuie adusă la cunoștința persoanelor vizate, însă regulile aplicabile potrivit GDPR impun o serie de elemente adiționale, cum ar fi cine este responsabilul cu protecția datelor, care este temeiul prelucrării, dacă se recurge la profilare, cât timp sunt ținute datele, etc.
În caz de neconformare amenzile sunt foarte mari
Nerespectarea GDPR poate atrage mai multe tipuri de sancțiuni, inclusiv amenzi de până la 20 de milioane de euro sau 4% din cifra de afaceri globală, oricare dintre acestea este mai mare. În plus, dacă au suferit un prejudiciu, persoanele vizate pot obține despăgubiri care să acopere valoarea acestor prejudicii, iar drepturile lor pot fi reprezentate inclusiv de organisme colective.
Sursa: privacyone.ro
Citește și
Românii din diaspora au aceleași drepturi ca minoritățile din România? Deputata UNIT Dumitrița Albu cere explicații Ministerului Educației
Pentru milioane de români care trăiesc dincolo de granițele țării, în diaspora, păstrarea limbii materne reprezintă una dintre cele mai importante legături…

Justiția din România, în pericol de blocaj! Statul datorează avocaților 21,5 milioane de lei. Ministrul Radu Marinescu explică unde au dispărut banii
O nouă criză financiară amenință funcționarea sistemului judiciar din România. Statul datorează avocaților 21,5 milioane de lei. Ministerul Justiției a acumulat datorii…
Comentarii