
HP Wolf Security: Infractorii cibernetici folosesc AI pentru a genera programe malware
HP Wolf Security: Infractorii cibernetici folosesc AI pentru a genera programe malware
Cel mai recent raport arată că inteligența artificială este folosită pentru crearea de scripturi malware, că hackerii se bazează pe malvertising pentru a răspândi documente PDF periculoase, iar programe malware au fost încorporat în fișiere de imagini
Experții HP au identificat o campanie care viza vorbitorii de limbă franceză, folosind programe malware despre care se crede că au fost create cu ajutorul GenAI. Este o dovadă a modului în care GenAI accelerează atacurile și ușurează munca infractorilor cibernetici care plănuiesc să infecteze punctele terminale.
- Campaniile ChromeLoader devin din ce în ce mai ample și mai rafinate, folosind malvertising pentru a direcționa victimele către site-uri web bine concepute care oferă instrumente false, cum ar fi convertoarele PDF.
- Instalarea aplicațiilor false, livrate sub formă de fișiere MSI, determină rularea codului malițios pe punctele terminale. Programul malware încarcă o extensie de browser care permite hackerilor să preia controlul asupra sesiunii de navigare a celui vizat și să-i redirecționeze căutările către site-uri controlate de infractori cibernetici.
În cadrul HP Imagine, HP Inc. (NYSE: HPQ) a publicat cel mai recent raport Threat Insights care dezvăluie modul în care infractorii cibernetici folosesc inteligența artificială generativă pentru a scrie coduri malițioase. Echipa de cercetare HP a descoperit o campanie ChromeLoader extinsă, răspândită prin intermediul publicității malițioase, care conduce la instrumente PDF periculoase, dar care induc în eroare prin formatul profesional.
Raportul oferă o analiză a atacurilor cibernetice din lumea reală, ajutând organizațiile să țină pasul cu cele mai noi tehnici utilizate de infractorii cibernetici. Pe baza datelor de la milioane de puncte terminale care rulează HP Wolf Security, echipa HP a identificat următoarele campanii și metode de atac:
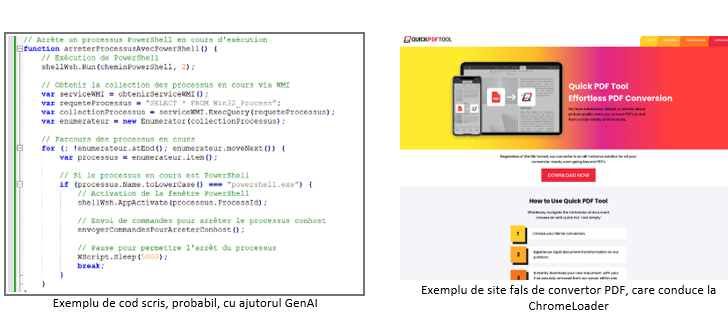
- Inteligența artificială generativă ajută la dezvoltarea de programe malware – Infractorii cibernetici utilizează deja GenAI pentru a crea momeli convingătoare de phishing, dar până acum erau puține dovezi despre hackeri care utilizează instrumente GenAI pentru a scrie cod. Echipa HP a identificat o campanie care viza vorbitorii de limbă franceză, folosind VBScript și JavaScript, despre care se crede că a fost creată cu ajutorul GenAI. Structura scripturilor, comentariile care explică fiecare linie de cod și alegerea numelor de funcții și a variabilelor în limba maternă sunt indicii puternice în acest sens. Atacul infectează utilizatorii cu malware-ul AsyncRAT disponibil gratuit, un instrument ușor de obținut care poate înregistra ecranele utilizatorilor vizați, dar și apăsarea butoanelor pe tastatură. Activitatea arată modul în care GenAI ușurează munca infractorilor cibernetici.
- Campanii ingenioase de malvertising care conduc la instrumente PDF periculoase, dar funcționale – Campaniile ChromeLoader devin din ce în ce mai ample și mai rafinate, bazându-se pe malvertising în jurul unor cuvinte-cheie de căutare populare, pentru a direcționa victimele către site-uri web bine concepute care oferă instrumente funcționale, precum cititoare și convertoare PDF. Aceste aplicații funcționale ascund codul malițios într-un fișier MSI, ocolind politicile de securitate Windows și crescând șansele de infectare a dispozitivelor. Instalarea acestor aplicații false permite hackerilor să preia controlul asupra browserelor victimelor și să redirecționeze căutările către site-uri controlate de ei.
- Ascunderea programelor malware în imagini SVG (Scalable Vector Graphics) – Unii infractori cibernetici au trecut de la fișierele HTML la imaginile vectoriale pentru a livra programe malware. Imaginile vectoriale, utilizate pe scară largă în designul grafic, folosesc în mod obișnuit formatul SVG bazat pe XML. Deoarece SVG-urile se deschid automat în browsere, orice cod JavaScript încorporat este executat pe măsură ce imaginea este vizualizată. În timp ce victimele cred că vizualizează o imagine, ele interacționează cu un format de fișier complex care duce la instalarea mai multor tipuri de programe malware de tip infostealer.
Patrick Schläpfer, expert în cadrul HP Security Lab, subliniază:
„Speculațiile cu privire la utilizarea inteligenței artificiale de către infractorii cibernetici sunt numeroase, dar dovezile au fost rare, astfel încât această descoperire este semnificativă. De obicei, hackerilor le place să își ascundă intențiile pentru a evita dezvăluirea metodelor lor, astfel încât acest comportament indică faptul că un asistent AI a fost folosit pentru a ajuta la scrierea codului. Astfel de capacități reduc și mai mult barierele pentru infractorii cibernetici, permițând și celor fără abilități de codare să scrie scripturi și să lanseze atacuri.”
Prin izolarea amenințărilor care au evitat instrumentele de detecție – dar permițând în același timp ca programele malware să fie activate în siguranță – HP Wolf Security are o perspectivă specifică asupra celor mai recente tehnici folosite de infractorii cibernetici. Până în prezent, clienții HP Wolf Security au deschis peste 40 de miliarde de atașamente de e-mail, pagini web și fișiere descărcate, fără să fie raportate breșe de securitate.
Raportul, care analizează datele din al doilea trimestru al anului, detaliază modul în care infractorii cibernetici continuă să-și diversifice metodele de atac pentru a ocoli politicile de securitate și instrumentele de detectare:
cel puțin 12% dintre amenințările prin e-mail identificate de HP Sure Click au ocolit unul sau mai multe instrumente de securitate pentru e-mail, la fel ca în trimestrul precedent;
principalii vectori de amenințare au fost atașamentele de e-mail (61%), descărcările din browsere (18%) și alți vectori de infectare, cum ar fi stick-urile USB și partajarea de fișiere (21%);
arhivele au fost cel mai popular tip de livrare de malware (39%), 26% dintre acestea fiind fișiere ZIP.
Dr. Ian Pratt, Global Head of Security Personal Systems în cadrul HP Inc., precizează:
„Infractorii cibernetici își actualizează constant metodele, fie că este vorba de utilizarea inteligenței artificiale pentru a amplifica atacurile, fie de crearea unor instrumente funcționale, dar malițioase, pentru a ocoli detecția. Prin urmare, companiile trebuie să-și consolideze reziliența, închizând cât mai multe căi comune de atac posibile. Adoptarea unei strategii de apărare în profunzime – inclusiv izolarea activităților cu risc ridicat, cum ar fi deschiderea atașamentelor de e-mail sau descărcările web – ajută la reducerea suprafeței de atac și la neutralizarea riscului de infectare.”
HP Wolf Security[i] execută sarcini riscante în micro-mașini virtuale (micro-VM) izolate, fără a afecta productivitatea. De asemenea, captează urme detaliate ale încercărilor de infectare. Tehnologia HP de izolare a aplicațiilor atenuează amenințările care ar putea trece neobservate de alte instrumente de securitate și oferă informații unice despre noile tehnici adoptate de hackeri.
Despre studiu
Datele au fost colectate de la clienții HP Wolf Security care și-au dat acordul, în perioada aprilie-iunie 2024.
Despre HP
HP Inc. (NYSE: HPQ) este un lider global în domeniul tehnologiei și creator de soluții care permit oamenilor să dea viață ideilor lor și să se conecteze cu lucrurile care contează. Prezent în peste 170 de țări, HP oferă o gamă largă de dispozitive, servicii și abonamente inovatoare și sustenabile pentru sisteme de calcul, imprimante, soluții de imprimare 3D, muncă hibridă, gaming și multe altele. Pentru mai multe informații vizitează http://www.hp.com.
Despre HP Wolf Security
HP Wolf Security este un nivel superior de securitate pentru punctele terminale. Portofoliul HP de funcții de securitate aplicate hardware-ului și de servicii de securitate pentru punctele terminale sunt concepute pentru a ajuta organizațiile să-și protejeze computerele, imprimantele și angajații împotriva infractorilor cibernetici. HP Wolf Security oferă reziliență și protecție completă a punctelor terminale, care începe cu hardware-ul și se extinde pentru software și servicii. Accesează https://hp.com/wolf
Citește și
FOTO. Consilier județean AUR, vizat într-un dosar de spălare de bani de 2,9 milioane de euro. 14 percheziții în Arad
Anchetă de amploare în județul Arad, unde procurorii și polițiștii investighează o presupusă operațiune de spălare de bani, cu un prejudiciu estimat…
Fost apropiat al lui Darius Vâlcov și ex-membru PSD, reținut pentru o presupusă delapidare de 480.000 de lei. Banii ar fi fost retrași de la bancomat
Un nou dosar de delapidare zguduie administrația din județul Olt. Florin Obretin, fost director executiv al Asociației de Dezvoltare Intercomunitară (ADI) „Oltul”,…